Actualités · Cybersécurité
Les menaces du moment et comment s'en protéger.
Fuites de données, piratages d'administrations, hameçonnage, appels indésirables : nous expliquons ce qui s'est réellement passé, ce que vous risquez et les gestes ou outils libres qui protègent une PME comme un foyer.
Novembre 202621 articles
 Cybersécurité
GnuPG corrige une faille critique de GPGME, rouage du courriel chiffré
Une simple clé piégée suffit à dérégler GPGME, bibliothèque de nombreux logiciels.
3 min de lecture
 Cybersécurité
Failles de Ruby : Mastodon publie quatre versions correctives, dont la 4.7.6
Sept failles de Ruby touchent Mastodon. Le geste attendu des administrateurs dépend de leur installation.
Brève 3 min de lecture
 Cybersécurité
Java4Shell : une faille critique d’OpenJDK expose Jira, Jenkins et Keycloak
Un défaut du décodeur Base64 de Java ouvre la porte à l’exécution de code à distance, sans identifiant.
4 min de lecture
 Cybersécurité
Google décrit une IA qui transforme seule des correctifs en attaques de sites français
Une IA a mené seule toute la chaîne, du correctif étudié à l’attaque lancée, contre des sites français.
4 min de lecture
 Cybersécurité
Freebox : Free publie la 4.13.7, sa cinquième mise à jour de sécurité en onze jours
Les correctifs s’enchaînent sur les box de Free, mais l’opérateur garde le silence sur les failles corrigées.
Brève 2 min de lecture
 Cybersécurité
L’Irlande inflige 11 millions d’euros à Tinder pour un export de données incomplet
Un outil d’export qui omettait des données sans prévenir, et une sanction que Match Group conteste.
4 min de lecture
 Cybersécurité
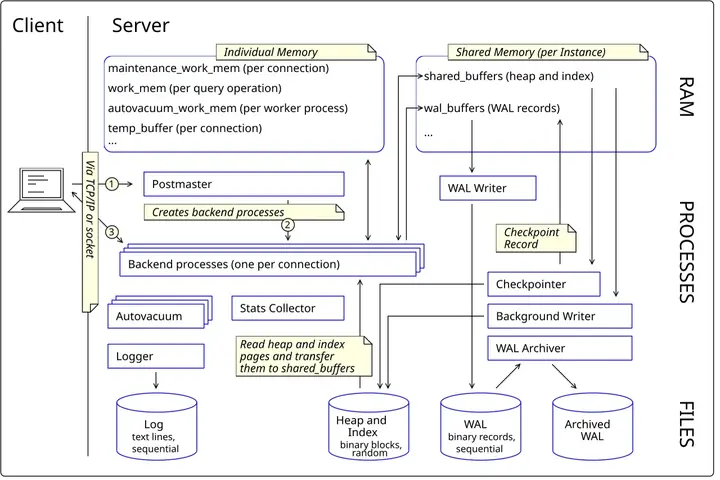
PostgreSQL corrige 52 failles et livre la dernière mise à jour de sa version 14
La base de données libre colmate des dizaines de failles, et l’une de ses branches cesse d’être suivie.
Brève 3 min de lecture
 Cybersécurité
Dokploy 0.31.1 corrige une faille critique qui livrait le serveur à un simple membre
Cet outil libre de déploiement laissait un compte sans droits d’administration exécuter des commandes en root.
Brève 2 min de lecture
 Cybersécurité
Maileva (groupe La Poste) confirme le vol des coordonnées de 22 millions de personnes
Bailleurs, hôpitaux, laboratoires : leurs courriers passaient tous par la même plateforme piratée.
4 min de lecture
 Cybersécurité
Exchange Server 2016 et 2019 : Microsoft les tient pour vulnérables en permanence
Exchange 2016 et 2019 n’ont plus de correctifs, et la faille critique d’Exchange SE pourrait les toucher.
3 min de lecture
 Cybersécurité
Apache HTTP Server 2.4.71 corrige une faille critique de son module HTTP/2
Un défaut du module HTTP/2 d’Apache pourrait livrer un serveur web à un attaquant distant, sans identifiant.
4 min de lecture
 Cybersécurité
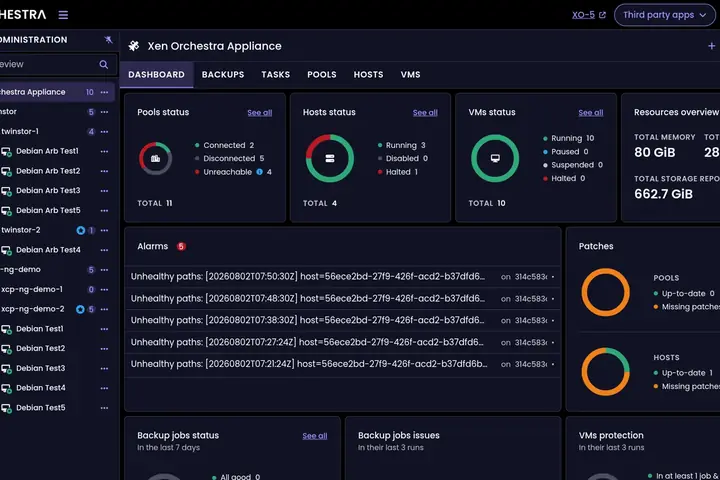
Xen Orchestra : une faille critique déjà exploitée ouvre la console sans identifiants
Un cookie piégé ouvre la console des serveurs XCP-ng, et les versions corrigées ne concordent pas partout.
3 min de lecture
 Cybersécurité
Frigos de supermarchés piratés : la justice française soupçonne une unité iranienne
Dégivrage illimité jusqu’à 50 °C, alertes coupées : l’attaque a causé une vingtaine de départs de feu.
4 min de lecture
 Cybersécurité
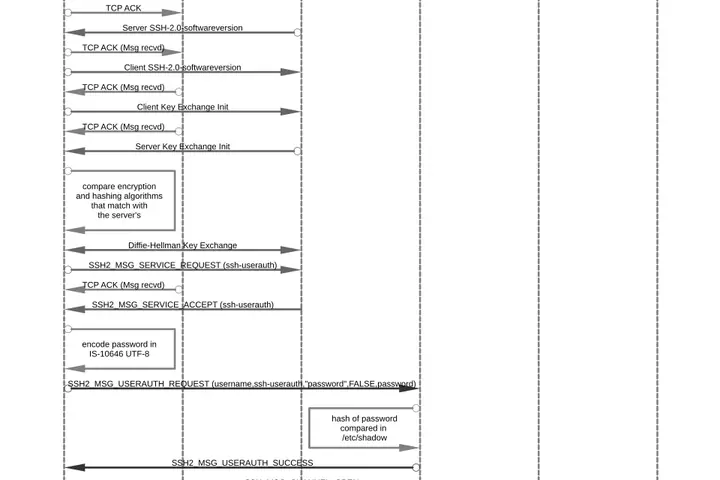
Alpine Linux : un mot de passe trop long peut ouvrir un serveur SSH non corrigé
Des images cloud d’Alpine livrent un compte sans mot de passe capable de devenir administrateur.
5 min de lecture
 Cybersécurité
Claude Code a glissé l’adresse e-mail d’utilisateurs dans ses requêtes web
Un utilisateur a retrouvé son adresse dans 53 requêtes. Anthropic promet de la retirer du contexte du modèle.
Décryptage 5 min de lecture
 Cybersécurité
Le rançongiciel C3RB3R chiffre les fichiers des NAS Synology non mis à jour
Plus de 380 000 NAS Synology étaient joignables depuis Internet au 1er novembre 2026.
4 min de lecture
 Cybersécurité
Proxys résidentiels : 1,3 million de box TV piégées et des relais à la Maison Blanche
Selon Google, le fabricant lui-même a piégé ses boîtiers, et une réinitialisation d’usine ne retire pas le code.
Décryptage 5 min de lecture
 Cybersécurité
Immich 3.3.6 coupe la télémétrie que son module d’IA envoyait à Microsoft
Les envois, signalés dès le 12 août 2026, pouvaient inclure un identifiant d’appareil persistant.
4 min de lecture
Un de ces sujets vous concerne directement ?
Notre aide est entièrement gratuite et bénévole, selon nos disponibilités : nous regardons ensemble votre situation et les solutions libres qui y répondent.